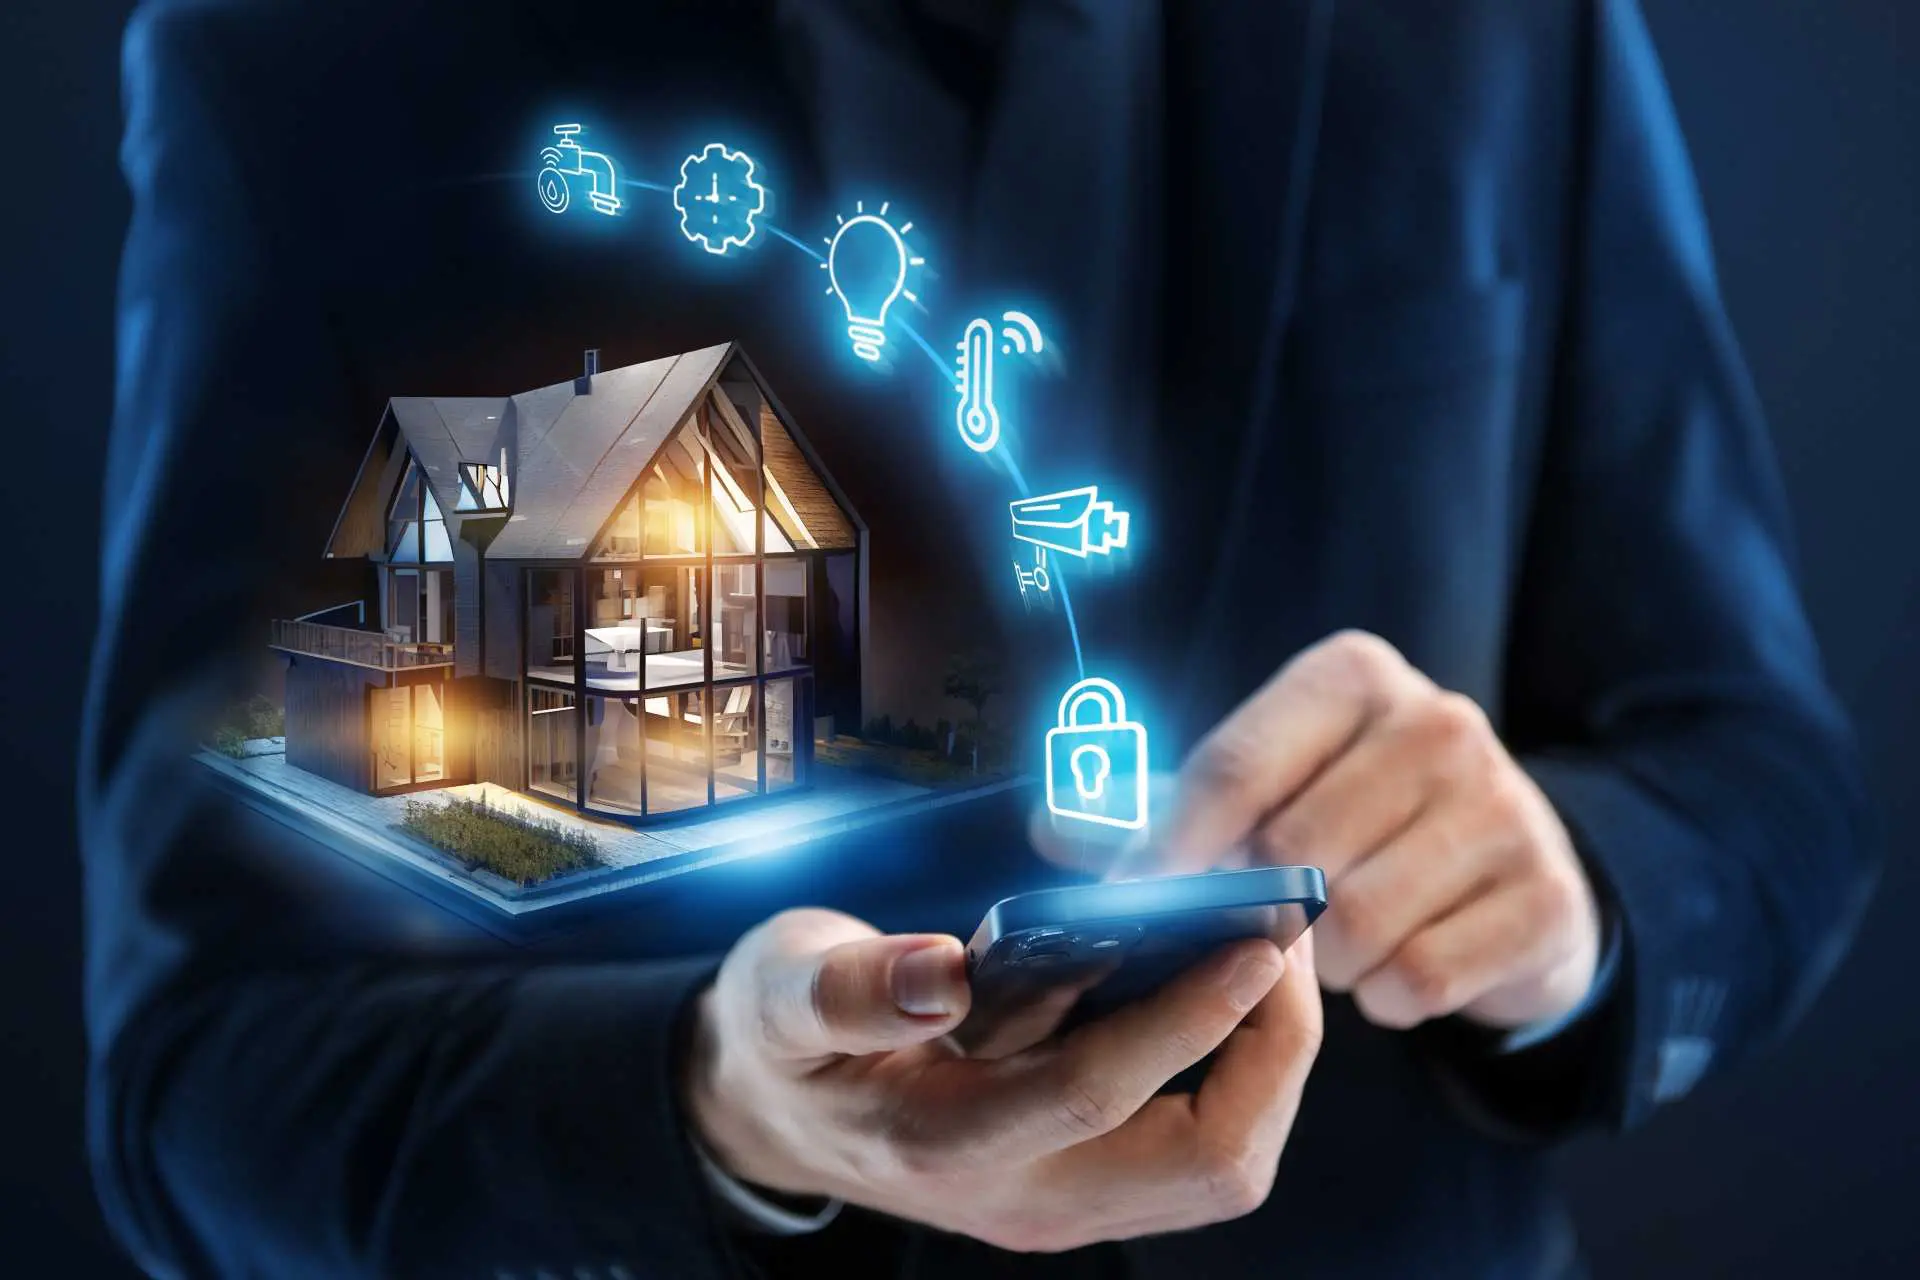
Dalle telecamere alle serrature connesse, l’Internet delle cose amplia la superficie degli attacchi. L’Europa rafforza le regole e la ricerca sperimenta sistemi di intelligenza artificiale capaci di riconoscere comportamenti anomali
La casa diventa sempre più intelligente, ma anche più esposta alle minacce informatiche. Telecamere, serrature, termostati, smartwatch, elettrodomestici e altri dispositivi connessi trasformano l’abitazione in una rete di piccoli computer collegati a Internet. E dove cresce il numero di dispositivi aumenta anche la superficie che può essere presa di mira dagli attacchi.
A cambiare il quadro è anche l’intelligenza artificiale, che può essere utilizzata per individuare comportamenti anomali e vulnerabilità nei dispositivi dell’Internet delle cose, l’IoT. Una recente rassegna pubblicata su Nature Reviews Electrical Engineering sottolinea proprio l’evoluzione delle tecnologie di identificazione delle vulnerabilità attraverso l’integrazione dell’AI, insieme alla necessità di sistemi di sicurezza progettati fin dall’inizio tenendo conto delle caratteristiche specifiche degli oggetti connessi.
Ma la questione non riguarda soltanto la tecnologia. In Europa è entrato in una nuova fase anche il quadro normativo.
Le nuove regole europee
Dal 11 settembre 2026 sono applicabili gli obblighi di segnalazione previsti dal Cyber Resilience Act dell’Unione europea per le vulnerabilità sfruttate attivamente e per gli incidenti gravi che riguardano la sicurezza dei prodotti con elementi digitali. I produttori devono effettuare una prima segnalazione entro 24 ore dalla conoscenza di una vulnerabilità attivamente sfruttata, seguita da una notifica completa entro 72 ore.
Le regole riguardano una categoria molto ampia di prodotti, compresi diversi dispositivi che possono entrare nella vita quotidiana dei consumatori. La Commissione europea cita, tra gli esempi, baby monitor, smartwatch e sistemi di chiusura delle porte.
Il Cyber Resilience Act prevede inoltre un approccio basato sulla sicurezza lungo il ciclo di vita del prodotto: i dispositivi digitali devono essere progettati, aggiornati e mantenuti tenendo conto dei rischi informatici. Gli obblighi principali dell’atto, però, diventeranno applicabili dal 11 dicembre 2027, mentre quelli relativi alla segnalazione delle vulnerabilità sfruttate e degli incidenti gravi sono già entrati in vigore.
L’AI come sentinella della casa
È in questo spazio che l’intelligenza artificiale può assumere un ruolo particolare. Un sistema di sicurezza tradizionale può cercare di riconoscere schemi di attacco già conosciuti; un modello di AI può invece essere addestrato a individuare deviazioni dal comportamento abituale di una rete o di un dispositivo.
Un lavoro pubblicato a settembre su Scientific Reports ha sperimentato proprio un sistema di rilevamento delle intrusioni destinato agli ambienti domestici IoT. Il modello combina reti neurali convoluzionali e reti LSTM e utilizza il federated learning, un approccio nel quale i dati possono rimanere sui dispositivi senza essere trasferiti integralmente a un server centrale. Il sistema è stato testato su dataset relativi a otto categorie di attacchi e gli autori hanno integrato anche strumenti di AI spiegabile per fornire indicazioni sulle caratteristiche del traffico che hanno contribuito a generare un allarme.
È un passaggio importante perché nella casa connessa la sicurezza si intreccia con la privacy. I dati prodotti da una rete domestica possono infatti rivelare abitudini, orari e comportamenti degli abitanti.
L’idea del federated learning è quindi particolarmente interessante: invece di concentrare tutti i dati in un unico punto, l’addestramento può essere distribuito tra diversi dispositivi, con la condivisione degli aggiornamenti del modello anziché dei dati grezzi. Nel lavoro pubblicato su Scientific Reports, gli autori hanno testato questo approccio su sette nodi IoT virtuali.
Non basta rendere la casa “smart”
La crescita dell’IoT pone infatti un problema che va oltre la tradizionale sicurezza informatica. Gli oggetti connessi possono avere un collegamento diretto con il mondo fisico: una vulnerabilità in un computer può compromettere dati e servizi, mentre una vulnerabilità in una serratura, in una telecamera o in un altro dispositivo domestico può avere conseguenze anche sull’ambiente fisico.
È uno dei punti evidenziati dalla review di Nature Reviews Electrical Engineering, secondo cui le vulnerabilità dell’IoT possono essere più complesse di quelle dei computer tradizionali proprio per l’integrazione tra componente digitale e componente fisica. La ricerca indica inoltre nell’identificazione automatizzata delle vulnerabilità e nelle architetture secure by design alcune delle direzioni principali per aumentare la sicurezza dell’ecosistema IoT.
Fonte foto: https://focus.namirial.com/it/domotica-casa/